Políticas y acuses de cumplimiento
Plantilla gratis: Política de ciberseguridad
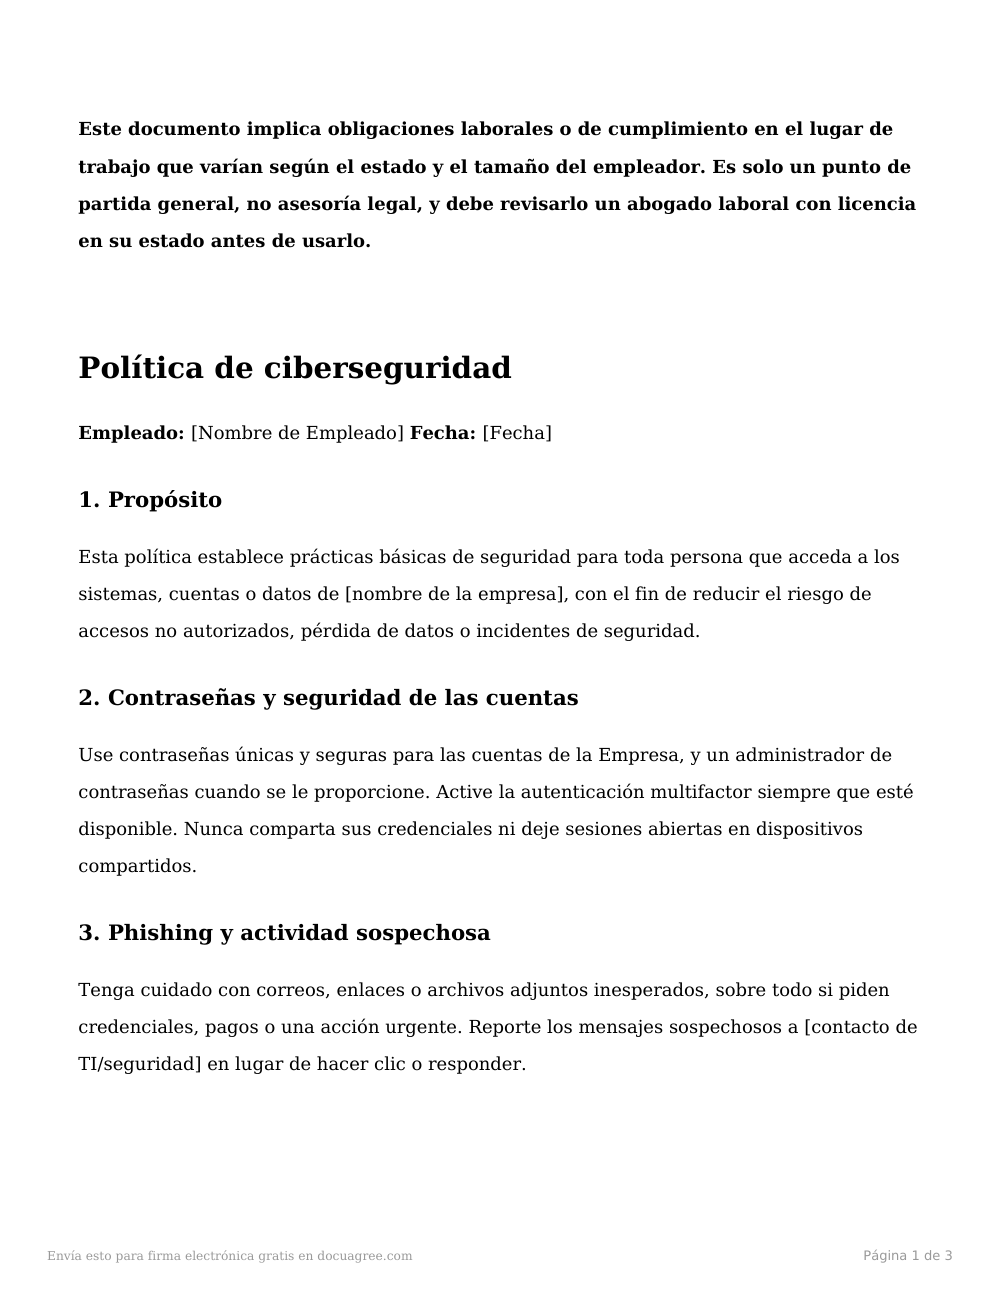
El acuse de recibo de la política de ciberseguridad documenta que un empleado leyó y aceptó las prácticas básicas de seguridad de la empresa (contraseñas, prevención del phishing y reporte de incidentes), con una firma que confirma que las cumplirá.
Descarga la plantilla
Gratis y sin registrarte. Llena los espacios a mano, o úsala abajo para completarla y enviarla a firmar.
Cuándo usarla
Úsalo como parte de la incorporación de nuevos empleados, o cada vez que implementes o actualices las expectativas básicas de seguridad: que cada empleado acuse recibo formalmente de la política hace que esas expectativas se puedan exigir, en lugar de solo darse por entendidas.
Qué incluye normalmente
- Propósito
- Contraseñas y seguridad de las cuentas
- Phishing y actividad sospechosa
- Software y actualizaciones
- Reporte de incidentes
- Consecuencias del incumplimiento
- Acuse de recibo del empleado
Cómo llenarla
- Indica el nombre real del contacto de TI o de seguridad en las secciones de phishing y de reporte de incidentes: una política que dice "repórtalo" sin un contacto concreto no suele cumplirse en la práctica.
- Pide a cada empleado que vuelva a firmar cuando la política cambie de forma importante (un nuevo requisito de autenticación multifactor, un nuevo proceso para aprobar software), no solo una vez al contratarlo: eso demuestra que aceptó las reglas vigentes y no una versión desactualizada.
- Es una política básica, no un programa de seguridad completo: si tu empresa maneja datos regulados (de salud, de tarjetas de pago, financieros), probablemente necesites políticas adicionales y más específicas además de esta.
Este documento implica obligaciones laborales o de cumplimiento en el lugar de trabajo que varían según el estado y el tamaño del empleador. Es solo un punto de partida general, no asesoría legal, y debe revisarlo un abogado laboral con licencia en su estado antes de usarlo.
Preguntas frecuentes
¿Este acuse de recibo basta para cumplir un requisito específico (SOC 2, HIPAA, PCI)?
No por sí solo. Cubre las prácticas básicas de seguridad de los empleados, que normalmente son solo una parte de un programa de cumplimiento más amplio. Marcos como SOC 2, HIPAA o PCI DSS tienen sus propios requisitos específicos de documentación y controles, más allá de un solo formulario de acuse de recibo.
¿Un acuse de recibo de política con firma electrónica es legalmente vinculante?
Sí. Conforme a la Ley ESIGN de EE. UU. y las leyes estatales UETA, una firma electrónica y la confirmación con una casilla tienen el mismo valor legal que una firma en papel.
Si un empleado incumple esta política, ¿qué puede hacer la empresa?
La sección de consecuencias establece que el incumplimiento puede dar lugar a medidas correctivas, incluido el despido. Tener un acuse de recibo firmado respalda esas medidas, porque demuestra que el empleado conocía claramente la expectativa de antemano.
¿Listo para usar esta plantilla?
Puedes editar cada palabra antes de enviarla: es un punto de partida, no una versión final.